Reiniciar el teléfono a diario reduce riesgos, pero no elimina el espionaje
Apagar el equipo borra los procesos que quedan en la memoria RAM y puede interrumpir ataques que actúan sin que el usuario abra enlaces. Sin embargo, cuando el programa malicioso ya se instaló en el almacenamiento interno, el reinicio no lo elimina y la proteccióndepende de actualizaciones, contraseñas y otras medidas.
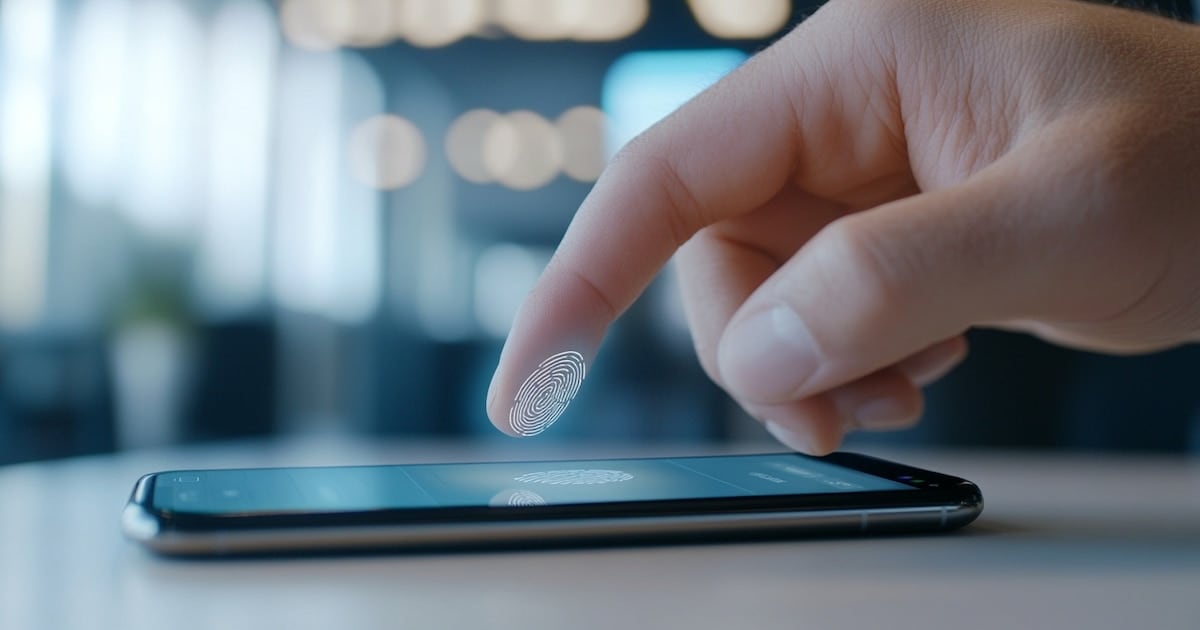
Reiniciar el celular todos los días puede cortar programas de espionaje que permanecen activos en la memoria del dispositivo, incluso aquellos que infectan el teléfono sin que la persona abra un enlace. La medida ofrece una protección real, pero no sustituye a las actualizaciones frecuentes, el uso de contraseñas robustas ni una revisión de las permisos y configuraciones del equipo.
Qué ocurre cuando se apaga el teléfono
Cada vez que un celular se apaga, la memoria RAM se vacía por completo. Por lo tanto, los procesos que estaban en ejecución, incluidos los programas maliciosos que solo existen en esa memoria temporal, desaparecen. Al encender el dispositivo, el sistema inicia desde cero y esas sesiones no se recuperan.
Esta característica vuelve útil al reinicio diario frente a un tipo particular de ataque conocido como de cero clic, que infecta el teléfono sin que el usuario tenga que abrir archivos, enlaces o aplicaciones. Herramientas de espionaje como Pegasus, que pueden extraer información del dispositivo sin conocimiento de su propietario, podrían verse interrumpidas si dependen de procesos activos en segundo plano y de conexiones continuas con servidores externos.
El límite: el malware instalado en el almacenamiento
El problema aparece cuando el programa malicioso ya superó la etapa inicial y quedó instalado en el almacenamiento interno. En ese caso, apagar y encender el teléfono no sirve para eliminarlo: el programa puede reiniciarse, recuperar los permisos que tenía y volver a establecer contacto con su infraestructura. También permanecen los archivos infectados, las configuraciones alteradas y las vulnerabilidades del sistema operativo.
Por eso, presentar el reinicio como si fuera un antivirus resulta inexacto. La práctica funciona como una barrera complementaria contra ciertas formas de espionaje, pero no como una solución integral. Un equipo que se apaga durante cinco minutos al día puede quedar protegido frente a algunos ataques temporales; no obstante, si el software ya se instaló, el apagado no lo borra ni garantiza que el dispositivo vuelva a estar limpio.
- Android reinicia automáticamente el teléfono si permanece bloqueado durante 72 horas consecutivas.
- Después del reinicio, el dispositivo vuelve al estado previo al primer desbloqueo, mantiene los datos cifrados y exige el código o la identificación biométrica para acceder.
- Apple incorporó en iOS 18.1 una función similar: el iPhone se reinicia si no se desbloquea durante 96 horas desde el último encendido.
- El efecto buscado es reforzar el cifrado y dificultar tanto el acceso no autorizado como los análisis forenses externos.
La recomendación práctica es combinar el reinicio diario con otrasyseriasFULL de seguridad: instalar actualizaciones apenas estén disponibles, mantener el bloqueo automático, usar contraseñas únicas y revisar con frecuencia los permisos concedidos a las aplicaciones. El apagado agrega una capa de defensa contra procesos activos en la memoria, aunque no elimina el malicioso que ya forma parte del almacenamiento del equipo.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Robot Cuadrúpedo Chino Rompe Récord Guinness en Carrera de 100 Metros
Japón Desafía Fronteras Físicas con Mega Cámara para Partículas Espaciales