Cuidado con esa cajita barata que enchufás al televisor: puede venir entregada al enemigo
Dos especialistas chilenos analizaron una TV box comprada en una feria y detectaron que el firmware, la capa más profunda del software, llegaba de fábrica con código malicioso. Restaurar de fábrica no alcanza. El aparato puede usar tu Wi-Fi para fines ajenos y exponer contraseñas y datos de tarjetas.
Arrancamos con la advertencia que ya está dando vueltas entre los que saben del tema: esas TV boxes que se consiguen a precio tentador en ferias y portales de venta online pueden llegar a tu casa con el enemigo adentro. Anthony De La Paz y Patricio Moraga Abarca, dos especialistas en seguridad, compraron una en una feria de Santiago de Chile, la enchufaron y se llevaron una sorpresa que presentaron en la Ekoparty 22, la conferencia de ciberseguridad que se hizo en Buenos Aires.
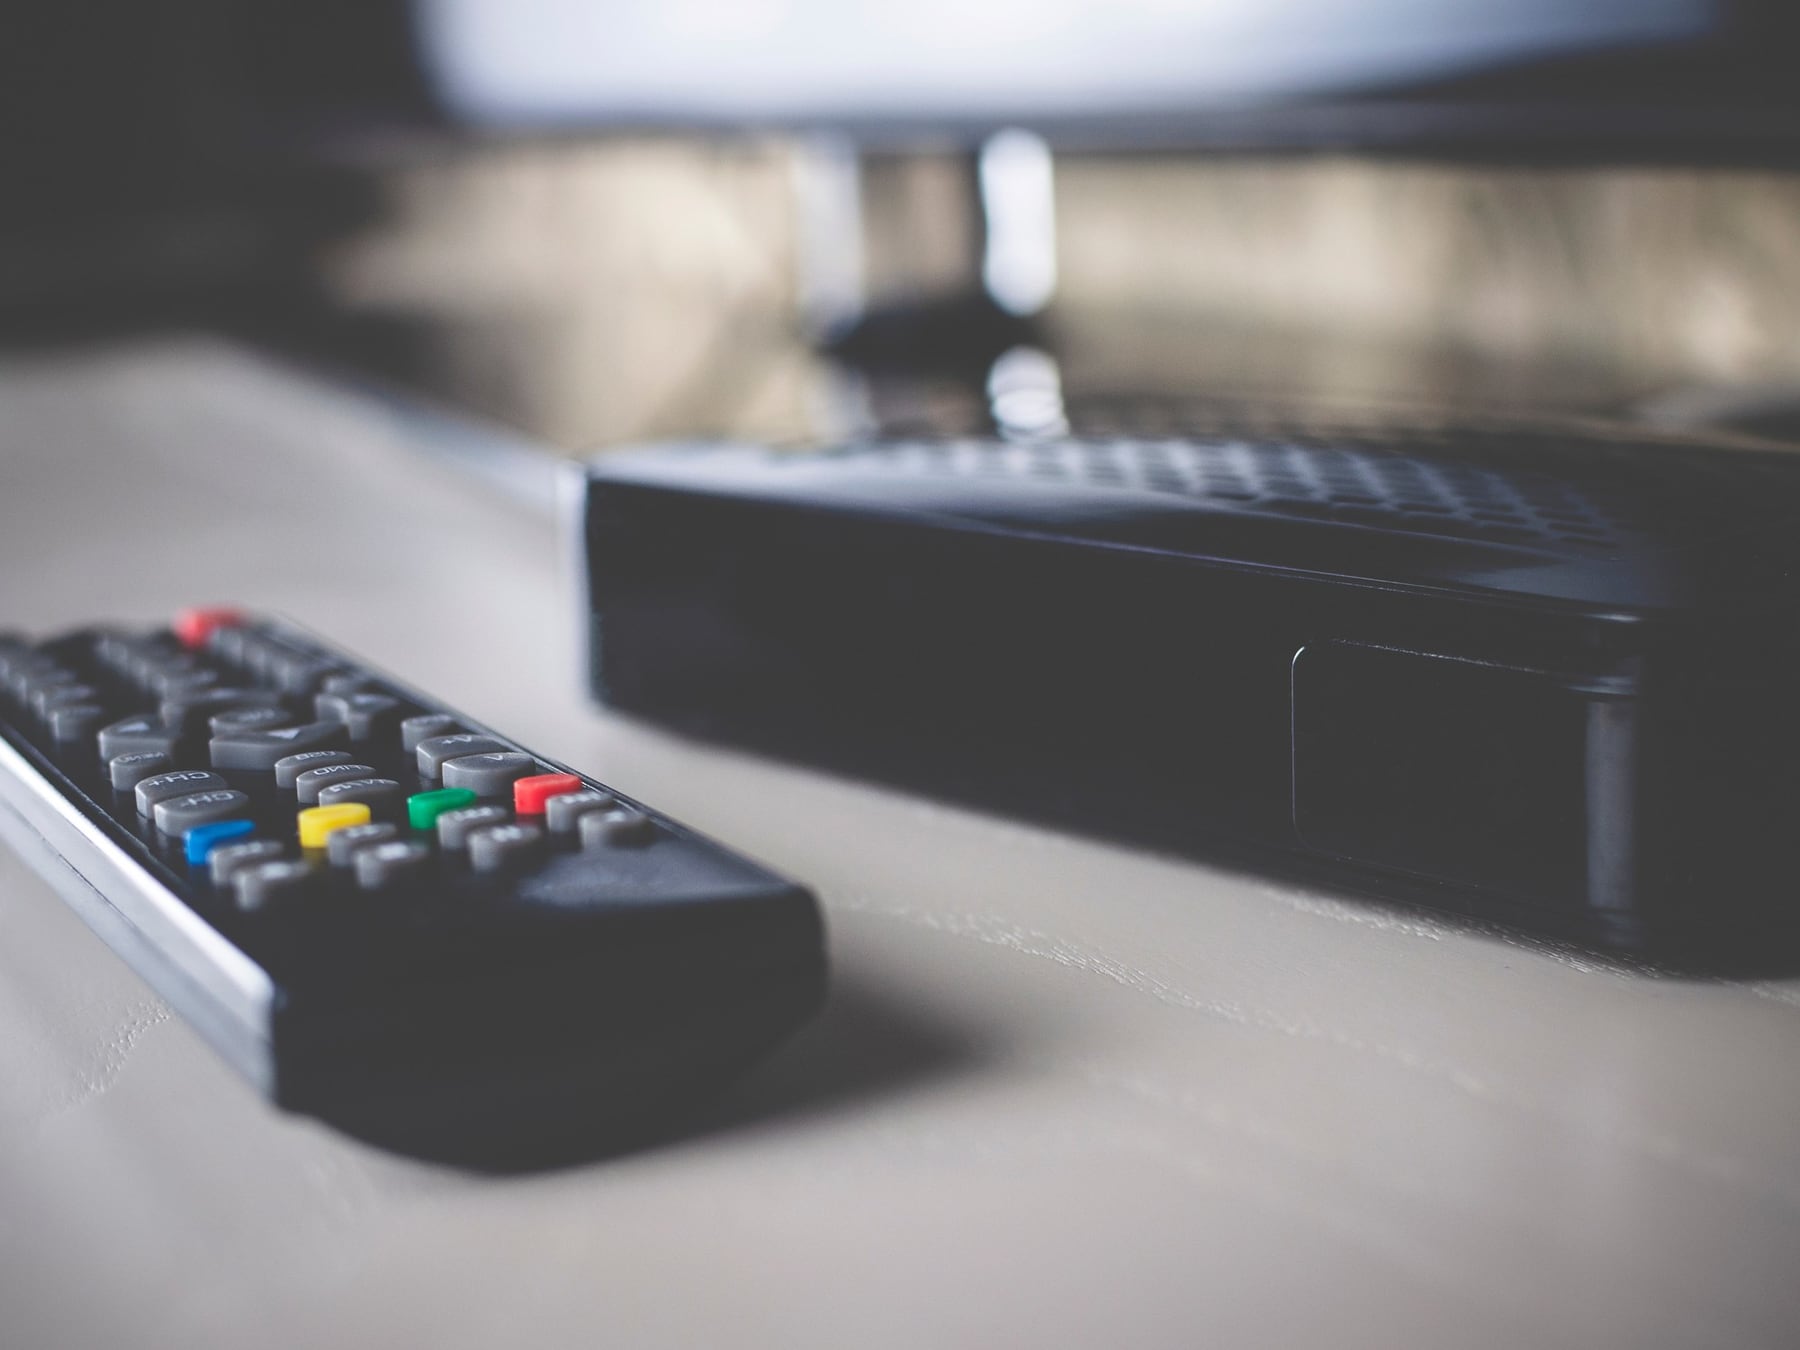
Para entender el problema hay que saber qué son estos aparatitos. Una TV box es una pequeña computadora que se conecta al televisor por HDMI y corre una versión de Android. Permite instalar aplicaciones de streaming, acceder a canales y convertir cualquier pantalla en smart TV sin pasar por el servicio oficial. En Argentina se consiguen en plataformas de comercio electrónico y locales de informática con precios que van de los 27.000 a los 66.000 pesos según el modelo y la forma de pago.
Qué encontraron los investigadores
Al conectar el dispositivo y mirar el tráfico de red, De La Paz y Moraga detectaron que el equipo se comunicaba solito con un servidor de comando y control ya catalogado como malicioso. Abrieron la caja, sacaron una copia de la memoria y fueron a buscar al culpable al fondo: estaba en el firmware, la capa de software que permite que el aparato arranque, más abajo incluso que el sistema operativo visible.
Ahí está la trampa. Como el código malicioso vive en esa capa profunda, ni borrar aplicaciones ni resetear el equipo de fábrica lo eliminan. El problema viene de origen, con el aparato todavía en la línea de producción.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca
Los riesgos concretos para el usuario
- Exposición de contraseñas y datos de tarjetas ingresados en el dispositivo, ya que el sistema puede estar bajo control remoto.
- Uso de la conexión del hogar como proxy: el equipo hace pasar tráfico de terceros por tu Wi-Fi y tu dirección IP queda asociada a esas actividades.
- Posible integración a una botnet, una red de dispositivos manejados a distancia para actuar en conjunto sin que el dueño lo sepa.
- Bloqueos y verificaciones extra en distintos servicios si la IP del hogar queda señalada como sospechosa.
Para probarlo, los investigadores reprodujeron en un laboratorio el servidor al que se conectaba el dispositivo, redirigieron la comunicación hacia una red propia y ejecutaron órdenes en el equipo en pocos segundos. La PoC, como se dice en la jerga, salió redonda.
Moraleja para el fin de semana, que es cuando muchos enchufan estos aparatitos para ver el partido o la serie: si compraste una TV box barata en una feria o en un sitio de venta online y nunca te detuviste a pensar de dónde sale el firmware, conviene tratarla como un objeto que no es de confiar. La recomendación de los especialistas pasa por evitar estos equipos de origen dudoso y, si ya está en casa, no ingresar datos sensibles ni conectarla a la misma red donde usás home banking.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Guía para limpiar correctamente los auriculares inalámbricos y evitar infecciones auditivas
La inteligencia artificial que soñó una hipótesis contra el cáncer y chocó contra el presupuesto de un doctorado