Cuando la heladera del súper se convierte en una computadora vulnerable: lo que dejó el ataque a 350 supermercados en Francia
Un hackeo a los controladores de refrigeración de la firma danesa Danfoss permitió subir la temperatura de las heladeras hasta 50 grados, arruinar mercadería y provocar incendios. Especialistas argentinos explican por qué ocurrió y qué se puede hacer para que no vuelva a pasar.
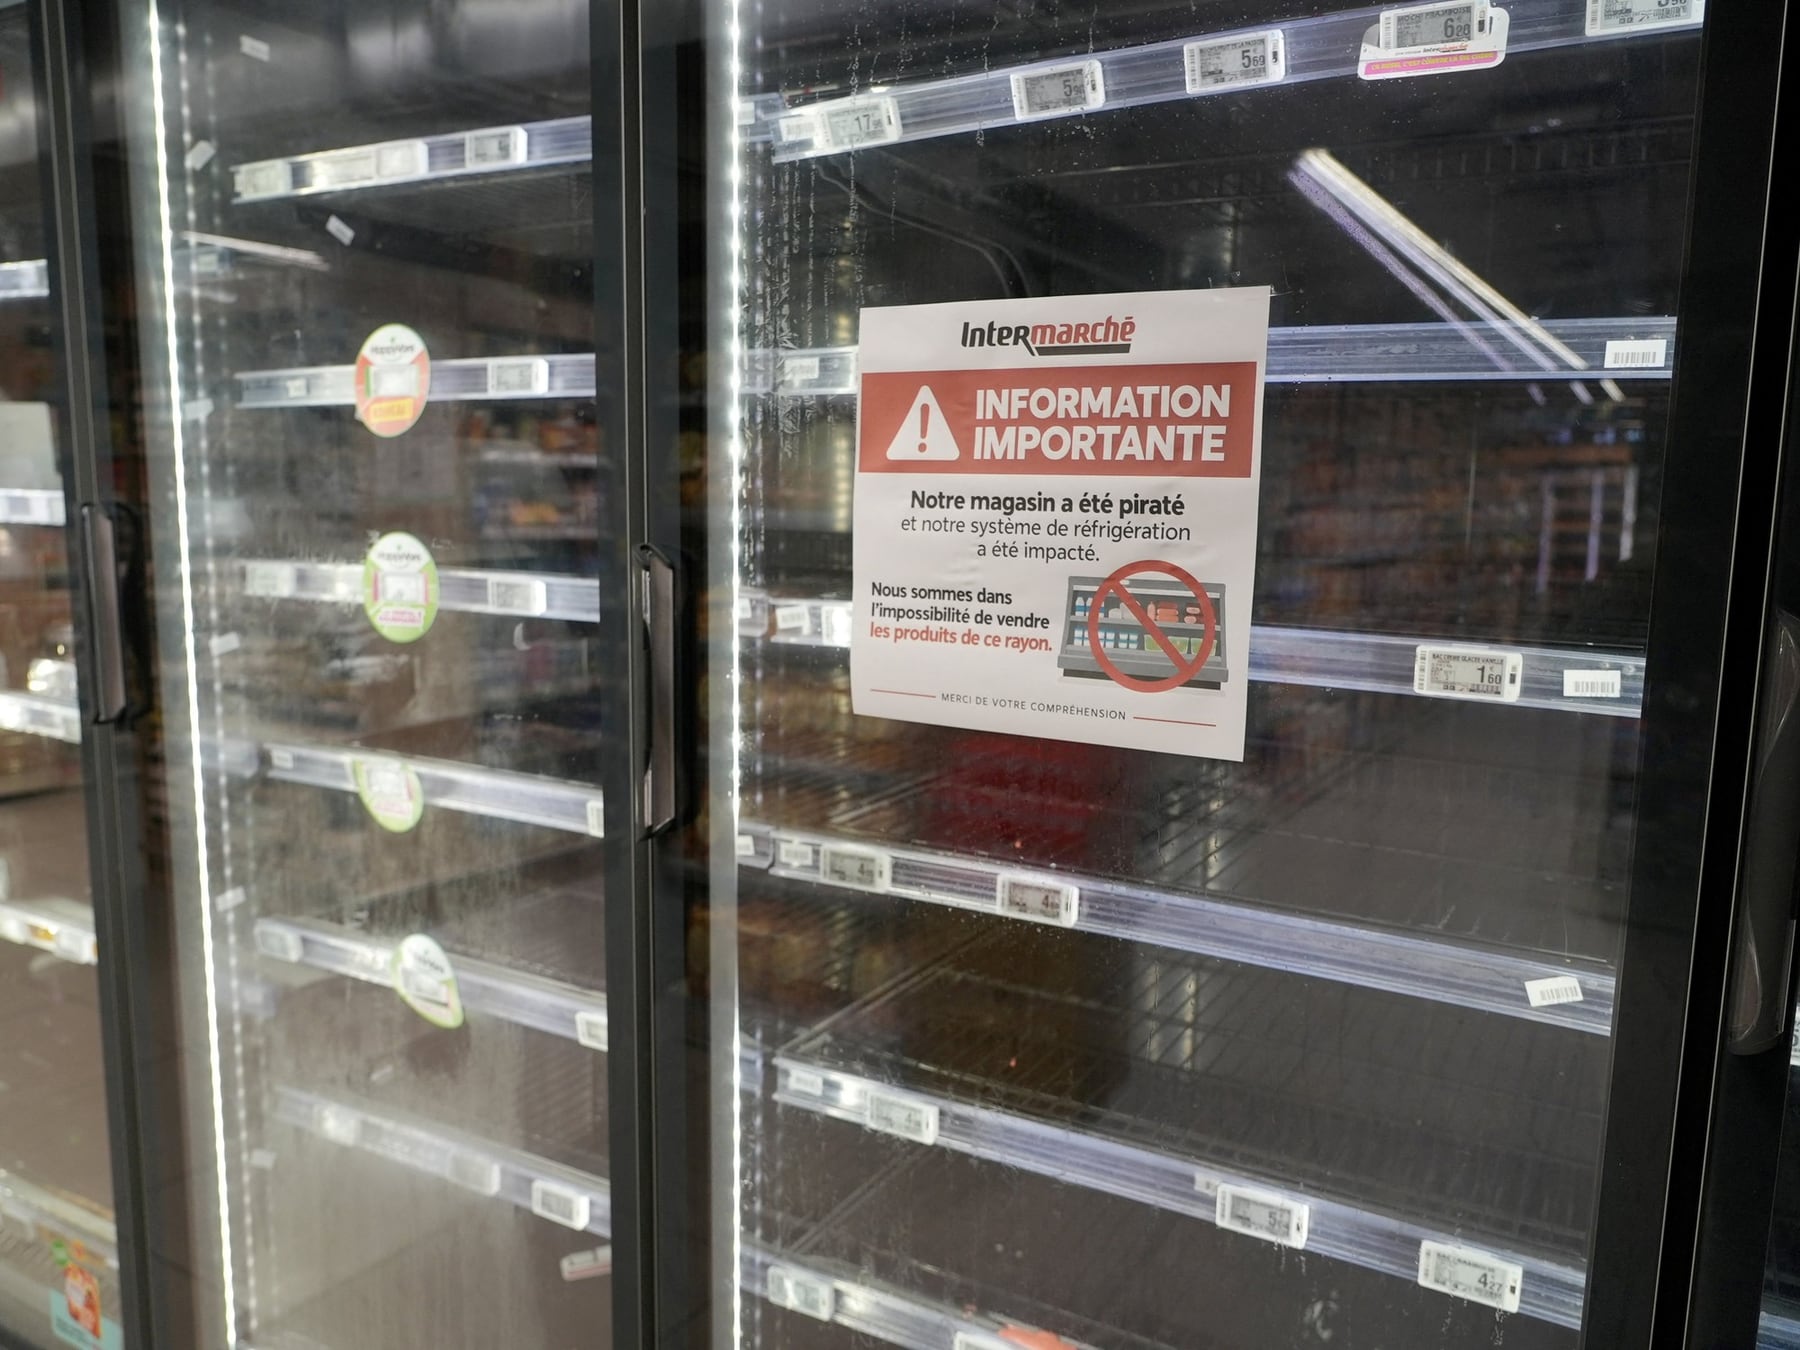
Soy Noelia Sajama y lo que les voy a contar esta vez empieza del otro lado del mundo, pero toca de cerca a cualquier barrio argentino donde haya un supermercado, un autoservicio o, incluso, una cámara de frío en un taller textil. En Francia, más de 350 cadenas de supermercados amanecieron con sus heladeras y cámaras frigoríficas literalmente fuera de control. Un ataque informático contra los pequeños cerebros digitales que regulan la temperatura permitió subirla a unos 50 grados, derretir la mercadería fresca y congelada y, en algunos casos, generar incendios que obligaron a evacuar locales. La noticia sacudió al sector, pero lo más inquietante es lo que revela: buena parte de la cadena de frío que damos por sentada depende de software viejo, conectado a internet y, muchas veces, sin actualizar.
Para entender la dimensión del problema hay que saber que las heladeras y cámaras frigoríficas de los supermercados modernos ya no son simples electrodomésticos. Llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Así, una cadena con decenas de locales puede detectar fallas y hacer ajustes sin enviar técnicos a cada sucursal. Esa comodidad operativa fue, en el caso francés, la puerta de entrada del ataque: los atacantes encontraron esa misma ventana digital que usan los técnicos, pero la usaron para lo contrario.
Danfoss, la fábrica danesa en el ojo de la tormenta
Los controladores afectados pertenecen a Danfoss, una compañía danesa especializada en refrigeración y automatización industrial. La propia empresa reconoció que varios de los equipos comprometidos utilizaban versiones antiguas de su firmware, es decir, el programa interno que hace funcionar al controlador, algunas ya sin soporte ni actualizaciones. Según datos relevados con la herramienta de búsqueda Shodan, que escanea dispositivos conectados a internet como si fuera un Google de las cosas, al menos 4.500 interfaces de Danfoss eran visibles desde la red al momento del incidente, aunque no se determinó cuántas presentaban fallas realmente explotables.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar hace falta explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Qué pasó adentro de las heladeras
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigación Team82, de la firma Claroty, identificó vulnerabilidades en ese controlador que permitían eludir la autenticación y ejecutar instrucciones a distancia. Danfoss sacó actualizaciones para corregirlas, pero las autoridades francesas todavía no confirmaron que esas fallas específicas hayan sido el vector utilizado en el ataque.
Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas. Los reportes del incidente indican que los cambios en esos ciclos elevaron progresivamente la temperatura hasta niveles que arruinaron la mercadería y, en algunos locales, provocaron focos de incendio por el sobrecalentamiento de los equipos. El daño, entonces, no fue solo digital: fue también físico, económico y, por momentos, peligroso para trabajadores y clientes.
- Mantener el firmware actualizado: la medida básica que en este caso estuvo ausente en muchos controladores.
- Evitar que las interfaces de gestión queden expuestas a internet sin necesidad, una práctica todavía habitual por comodidad.
- Cambiar credenciales por defecto y segmentar la red de frío del resto de los sistemas del supermercado.
- Auditar periódicamente qué dispositivos propios aparecen en Shodan y corregir lo que quede abierto.
- Capacitar al personal técnico para que trate a las heladeras industriales como lo que son: computadoras críticas.
Lo que pasó en Francia deja una enseñanza que atraviesa fronteras y rubros. La cadena de frío de un supermercado no es un detalle logístico: es un eslabón sensible de la seguridad alimentaria y, como se vio, también de la seguridad contra incendios. Las comunidades de consumidores y los gremios del comercio en la Argentina suelen pedir, con razón, que las marcas y los supermercados garanticen productos en buen estado. Hoy, esa garantía pasa también por preguntar quién actualiza el software de las heladeras, quién controla quién entra a esos sistemas y a quién se le avisa cuando algo falla. Porque si la heladera del súper puede ser hackeada, la próxima vez puede tocar más cerca de casa.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Sam Altman reconoce su error sobre el Open Source, influenciado por DeepSeek
Expertos concluyen que la IA no mejora la productividad en programación
Apple y Samsung libran una nueva batalla: la carrera por los teléfonos ultradelgados.